DigitalOcean 1核1G 35G Intel 升级版解析:仅需额外 1 美元,彻底告别入门盘符空间焦虑
内容更新
根目录空间焦虑:入门级云主机常被忽视的“隐形杀手”#
如果你在生产中维护过小型云主机,很可能经历过这样的尴尬瞬间:某个清晨业务突然离线,排查后发现不是代码有 Bug,也不是遭遇了黑客攻击,而是根分区磁盘被占满了。
在标准的 25 GiB 云主机上,操作系统的基础文件、安全补丁更新包、日志文件(/var/log)以及几个基础 Docker 镜像层,随随便便就会消耗掉 12 到 18 GiB。一旦剩余可用空间跌破 2-3 GiB,只要系统执行一次自动内核更新、Docker 产生了几份构建缓存,或者数据库 WAL 日志稍微累积,根目录就会瞬间达到 100% 满载,导致数据库锁死、服务拒绝写入而崩溃。
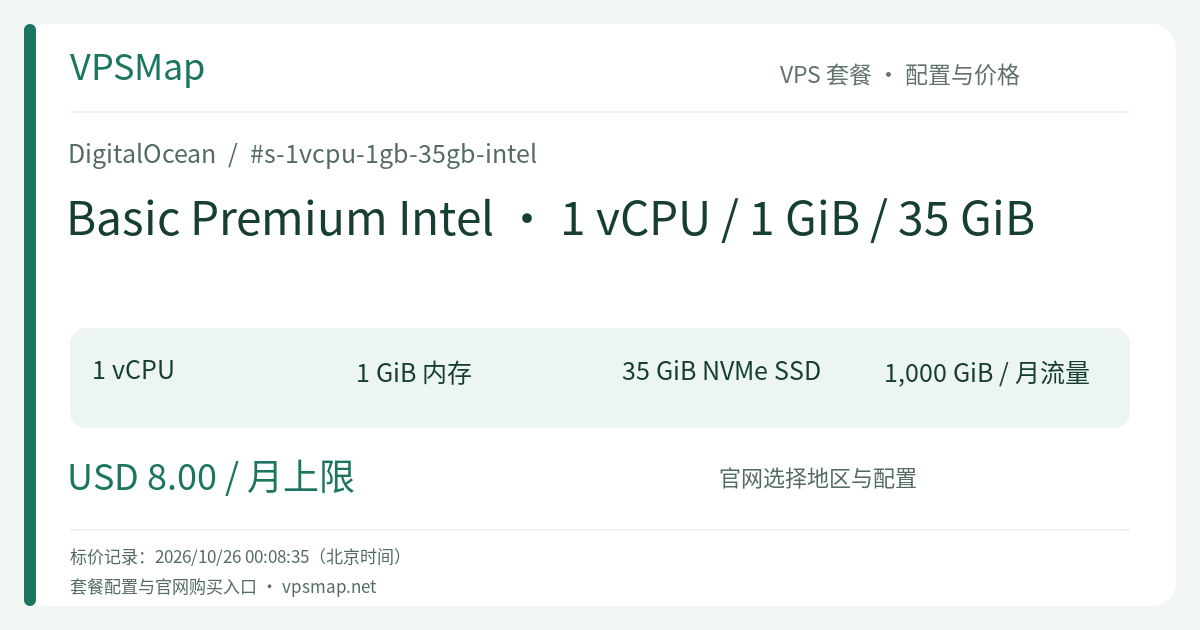
为了解决这个痛点,DigitalOcean 提供了 Basic Premium Intel · 1 vCPU / 1 GiB / 35 GiB(型号 s-1vcpu-1gb-35gb-intel)。与基础款相比,它保持了同样强劲的 Intel Xeon 高频核心与 2933 MHz 内存,但将本地 NVMe 硬盘容量提升至 35 GiB,月度成本仅相差 1 美元。
为什么多出来的 10 GiB NVMe 空间价值非凡?#
表面上看,这只是从 25 GiB 到 35 GiB 的增加(增幅达 40%),但在真实运维场景中,它代表着从“频繁救火”到“从容不迫”的质变:
- 容纳 Docker 镜像与构建缓存:在现代轻量化部署中,几乎所有人都离不开 Docker。但哪怕只运行一个 Nginx 镜像和一个小型应用镜像,经过几次版本发布和镜像更新后,未清理的悬空镜像(Dangling Images)就会吃掉 5-8 GiB。35 GiB 空间让你无需在每次部署时担惊受怕地频繁执行
docker system prune。 - 保障长期日志留存(Logrotate 缓冲空间):很多审计或合规需求要求系统保留至少 30 天的访问与错误日志。额外的 10 GiB 空间足以让应用生成并归档数百万条结构化日志,不必为了省空间而过早丢弃排错记录。
- 对比外挂云盘的极致性价比:在各大云厂商处,如果单独购买并挂载一块最小规格的块存储(Block Storage Volume),通常有起步容量限制,且需要额外的挂载脚本与管理开销。在这里,仅需极其微小的差价即可将原生根目录扩大到 35 GiB,且享受完全一致的本地 NVMe 高速读写能力。
典型承载场景#
1. 轻量 Docker 容器化微服务宿主#
如果你计划在云端运行一套包含 Docker Compose 的个人或微型团队服务(例如:一个后端 API 容器 + 一个前端静态 Caddy 容器 + 一个轻量级 SQLite/Redis 容器),35 GiB 空间能为你提供舒适的镜像轮换与数据卷留存空间。
2. 自建轻量级数据库与数据存储节点#
对于个人记账软件、轻量级 CRM、笔记同步服务或自建的 PocketBase / Supabase 轻量实例,本地 NVMe 具备低写入延迟优势,而 35 GiB 空间能从容容纳数年的核心业务数据与本地冷备文件。
3. 长线运行的自动化脚本与爬虫数据暂存#
当你的定时爬虫需要抓取、清洗并暂存图片、PDF 或 JSON 数据集时,多出来的磁盘空间可以充当极为可靠的本地暂存缓冲区(Staging Buffer),待数据打包上传至对象存储(如 DigitalOcean Spaces)后再安全清理。
运维管理建议:让 35G 空间始终处于健康状态#
虽然 35 GiB 提供了宝贵的容灾缓冲,但对于长期运行的 Linux 系统,良好的磁盘卫生习惯依然必不可少:
- 配置 Logrotate 自动轮转:确保
/etc/logrotate.conf正常工作,限制单份日志最大尺寸并启用 gzip 压缩。 - 定时清理 Docker 废弃缓存:在 crontab 中加入每周定期执行的清理命令:
docker image prune -a --filter "until=168h" -f - 利用免费监控设置磁盘告警:在 DigitalOcean 控制台为该 Droplet 设置告警规则,当磁盘使用率超过 80% 时触发告警,确保你在任何意外发生前拥有充足的处理窗口。
投资回报总结#
对于需要兼顾“极致预算控制”与“真实运维容灾”的开发者而言,每月仅需多支出极其微小的费用,就能换取 40% 的本地 NVMe 空间增量与宝贵的系统安全缓冲。无论是运行生产环境的微型节点,还是长线跑自动化脚本,这笔投入都具有极高的安全溢价。
说明:各数据中心当前物理机位以控制台创建界面的即时反馈为准。按秒计费策略在 Bundled 实例上同样适用,可按需启停。